
Hazael Sayavedra Martes, 06 de Octubre del 2026
Los cárteles aparecen conectados a redes empresariales y proveedores que tuvieron acceso a infraestructura tecnológica sensible del Estado.
Por Hazael Sayavedra
Tengo una teoría: el gobierno de Baja California adquirió equipo de inteligencia, vigilancia, reconocimiento facial e intervención telefónica a una empresa vinculada al Cártel de Sinaloa.
La hipótesis es todavía más grave: que existe una puerta trasera —un “software espejo”— que permitiría a una estructura criminal vigilar a los ciudadanos simultáneamente a través del mismo sistema que utiliza el Estado.
Dicho de manera directa: que una estructura vinculada con Los Mayos, del Cártel de Sinaloa, pudiera tener acceso al software Orion pagado por la Fiscalía General del Estado de Baja California —FGEBC—.
No afirmo que esto esté probado.
Afirmo que es una hipótesis técnicamente posible, políticamente relevante y suficientemente grave para exigir una auditoría forense independiente que la confirme o la descarte.
Porque una cosa es sospechar. Y otra muy distinta es investigar.
I. La hipótesis
El 29 de septiembre de 2026, el Departamento del Tesoro de Estados Unidos sancionó a 21 personas y 25 empresas vinculadas con Los Mayos, una de las principales estructuras del Cártel de Sinaloa.
Entre los señalados aparecen personas con conexiones directas con Baja California, empresarios y operadores relacionados con estructuras políticas y de seguridad.
Uno de los nombres que aparece en esa acción es Carlos Alberto Torres Torres, exesposo de la gobernadora Marina del Pilar Ávila Olmeda.
El gobierno estadounidense también señaló a su hermano, Luis Alfonso Torres Torres.
Y entre las empresas sancionadas aparece Inteliproof Efficient, S. de R.L. de C.V., atribuida a Marco Antonio Moreno Gómez Santelices.
Aquí comienza el problema.
Porque Inteliproof no es una empresa cualquiera.
De acuerdo con investigaciones periodísticas y documentos de contratación pública, la compañía estuvo relacionada con contratos y suministro de tecnología para dependencias de seguridad de Baja California.
Y entre esa tecnología aparecen sistemas relacionados con vigilancia, inteligencia, reconocimiento facial, geolocalización e intervención de comunicaciones.
Inteliproof fue proveedora de tecnología sensible de la Fiscalía de Baja California antes de ser sancionada por la Oficina de Control de Activos Extranjeros —OFAC— dentro de la acción contra la estructura de Los Mayos.
Hay además un antecedente que amplía el problema. Los Angeles Press había documentado desde un año antes a Santelices como una bisagra empresarial entre entornos relacionados con el Cártel de Sinaloa y la red de Fernando Salgado Chávez, vinculada a operadores asociados con el Cártel Jalisco Nueva Generación —CJNG—.
Santelices y Salgado han mantenido relaciones empresariales documentadas. Ese antecedente no prueba que alguna organización criminal haya tenido acceso a los sistemas de la Fiscalía, pero obliga a revisar con mayor rigor la cadena de proveedores y los accesos relacionados con tecnología de inteligencia.
La pregunta entonces deja de ser solamente quién vendió el software.
La pregunta es:
¿Quién tuvo acceso a él?
II. Los hechos que sostienen la hipótesis
Los documentos disponibles permiten sostener varios hechos concretos.
La Fiscalía General del Estado de Baja California contrató servicios y tecnología con Inteliproof durante diferentes administraciones.
Investigaciones de Mexicanos Contra la Corrupción y la Impunidad documentaron contratos por más de 200 millones de pesos entre la FGE e Inteliproof entre 2022 y 2025, por conceptos que incluyen mantenimiento, mobiliario, equipo de cómputo, uniformes, equipo táctico y tecnología de inteligencia y reconocimiento facial.
En 2025 aparece identificado un contrato por aproximadamente 10 millones de pesos para software de inteligencia de reconocimiento facial.
En documentos de transparencia también aparecen facturas de Inteliproof a la FGEBC por aproximadamente 9.94 millones de pesos durante 2023.
El gobierno estatal, por su parte, celebró al menos siete contratos con empresas vinculadas a la compañía entre 2022 y 2025, por alrededor de 16.5 millones de pesos.
En 2024 aparecen además tres adjudicaciones por aproximadamente 3.44 millones de pesos.
Todo esto es verificable en expedientes de contratación.
Lo que no está probado es que alguno de esos contratos haya sido utilizado por una organización criminal.
Ahí comienza la hipótesis.
II-A. La inteligencia del adversario
Hay otro elemento que no puede ignorarse.
Pedro Ariel Mendívil García, exdirector de Seguridad Pública Municipal de Mexicali y exfiscal regional de Mexicali, también fue incluido por el Departamento del Tesoro de Estados Unidos entre las personas sancionadas.
El Tesoro estadounidense sostiene que Mendívil tuvo una alianza con “El Ruso”, identificado como líder de Los Rusos, y que recibió sobornos para permitir que el Cártel de Sinaloa controlara la Policía Municipal de Mexicali y facilitara sus operaciones.
También sostiene que Carlos Torres recibía pagos mensuales de Mendívil para permitir operaciones del cártel con relativa impunidad.
Mendívil fue detenido en Baja California en julio de 2026 por su probable participación en delitos relacionados con desaparición de personas, robo de vehículo y asociación delictuosa.
Posteriormente, un juez determinó que no existían elementos suficientes para vincularlo a proceso y fue puesto en libertad.
Ese resultado judicial no demuestra culpabilidad.
Tampoco borra el hecho de que ahora aparece incluido en una sanción del gobierno estadounidense por presuntos vínculos con una estructura criminal.
Aquí hay más de una persona inteligente en la mesa.
Sería un insulto a la inteligencia pasar por alto esas relaciones y no preguntarse qué capacidades, accesos y oportunidades pudo haber tenido una estructura criminal con presencia simultánea en política, seguridad, empresas y contratación pública.
Si el crimen organizado puede colocar personas, dinero e intereses dentro de estructuras de seguridad, ¿por qué habría que asumir que la infraestructura tecnológica que utiliza el Estado está automáticamente fuera de su alcance?
La respuesta no puede ser una declaración política.
Tiene que ser una auditoría.
II-B. Las cámaras clandestinas y la infraestructura que ya existe en la calle
Hay otro antecedente que merece ser colocado sobre la mesa.
En Baja California las autoridades han localizado y retirado cámaras no oficiales instaladas en espacios públicos.
Algunas fueron colocadas en postes, infraestructura urbana y otros puntos estratégicos.
El fenómeno no es menor. Una cámara clandestina permite a una estructura criminal observar una zona determinada, identificar movimientos, vehículos, horarios y personas.
Eso es inteligencia territorial. Pero existe una diferencia fundamental entre colocar una cámara en un poste y tener acceso remoto a una red de vigilancia.
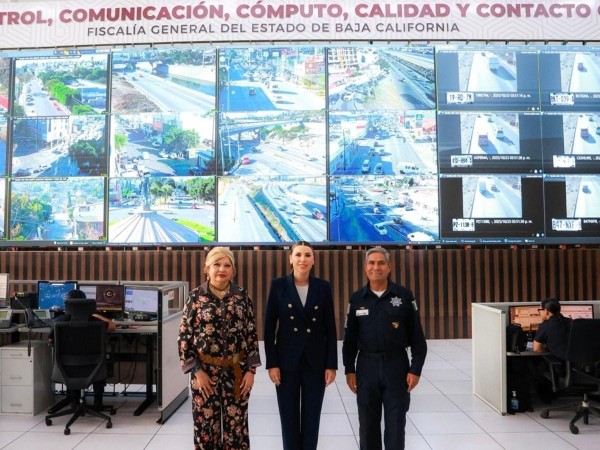
El primero permite observar una calle. El segundo podría permitir observar muchas. Y ahí está la pregunta que esta investigación plantea. El Estado tiene miles de cámaras conectadas a sus centros de vigilancia. La propia infraestructura oficial ha reportado miles de cámaras estatales y municipales enlazadas al C5, además de cámaras privadas integradas a la red.
Entonces la pregunta no es solamente quién instala una cámara clandestina en un poste.
La pregunta es:
¿Quién puede entrar al sistema que está detrás de las cámaras?
No estoy diciendo que las cámaras clandestinas estén conectadas al C5. No existe evidencia pública suficiente para afirmarlo.
Estoy señalando que la existencia de esas redes clandestinas demuestra que las organizaciones criminales tienen interés, capacidad y conocimiento para construir mecanismos propios de vigilancia territorial.
Por eso, desde una perspectiva de contrainteligencia, resulta absurdo descartar de entrada la posibilidad de que intenten penetrar los sistemas oficiales.
III. El software Orion y la reserva de información
Uno de los puntos más delicados es Orion.
El documento clave que permite conocer la existencia de preguntas sobre las capacidades de Orion fue obtenido de la Plataforma Nacional de Transparencia y publicado por Los Angeles Press. Se trata de un documento específico, no de una serie de expedientes públicos sobre el software.
La solicitud de transparencia preguntó a la Fiscalía General del Estado sobre las funciones del sistema.
Entre las preguntas se incluyeron aspectos relacionados con:
Intercepción de comunicaciones privadas.
Vigilancia y monitoreo de personas.
Rastreo y geolocalización de dispositivos.
Investigación y persecución de delitos.
Búsqueda de personas desaparecidas.
Número de personas monitoreadas.
La Fiscalía reservó la información.
El argumento fue que revelar las capacidades y métodos de operación podría permitir a organizaciones criminales evadir, bloquear o vulnerar las herramientas utilizadas por la institución. El argumento es comprensible desde la seguridad pública. Pero precisamente por eso el problema adquiere mayor importancia.
Cuando un gobierno utiliza una herramienta capaz de intervenir comunicaciones, rastrear dispositivos o vigilar personas, la ciudadanía no necesita conocer necesariamente el manual técnico del sistema. Pero sí tiene derecho a saber quién tiene acceso privilegiado a esa infraestructura. Y, sobre todo, si existe alguna posibilidad de acceso no autorizado.
Orion tiene además un proveedor en Estados Unidos, un elemento que hace necesario revisar la cadena completa de suministro, licenciamiento, soporte, mantenimiento y posibles accesos administrativos al sistema.
No existe una ficha técnica pública completa de Orion que permita determinar con precisión sus capacidades.
Tampoco encontré evidencia pública que permita afirmar que el software tiene una puerta trasera. Eso no demuestra que no exista. Demuestra que no ha sido públicamente auditado para descartarlo.
IV. De la infraestructura municipal al sistema
Existe otro contrato que merece atención.
En abril de 2024, el Ayuntamiento de Tijuana adjudicó directamente el contrato ADQ-2024-AD-061 por 29,554,443.99 pesos, IVA incluido.
El contrato contempló gabinetes y controladores para semáforos, 56 unidades GPS, fibra óptica en 88 intersecciones, sistemas de detección vehicular y equipo para integrar cámaras a un sistema de videovigilancia.
La contratación correspondió a la administración municipal 2021-2024, antes del actual presidente municipal Ismael Burgueño Ruiz.
No existe base en este documento para atribuirle participación.
Lo importante aquí es la arquitectura: Semáforos. Fibra óptica. GPS. Cámaras. Sistemas de integración.
Cuando diferentes componentes de infraestructura urbana terminan conectados a sistemas de vigilancia, el problema de seguridad ya no consiste únicamente en proteger una cámara.
Consiste en proteger toda la arquitectura.
Porque cada punto de conexión puede convertirse en un punto de entrada.
V. Los precedentes: estos sistemas sí han sido comprometidos
Esto tampoco sería una idea extravagante.
Los sistemas de vigilancia y telecomunicaciones han sido comprometidos anteriormente.
En Grecia, después de los Juegos Olímpicos de Atenas de 2004, más de cien funcionarios fueron vigilados ilegalmente durante meses mediante la manipulación de un sistema de telecomunicaciones utilizado para funciones de interceptación legal.
En Estados Unidos, el caso conocido como Salt Typhoon mostró que actores vinculados al gobierno chino pudieron penetrar redes de operadores de telecomunicaciones y acceder a sistemas relacionados con interceptación legal.
Y en México, organizaciones especializadas como R3D han documentado el uso masivo de herramientas de geolocalización por parte de autoridades sin el respaldo judicial correspondiente en una proporción significativa de los casos analizados.
El punto no es comparar directamente esos casos con Baja California.
El punto es demostrar que los sistemas de vigilancia no son invulnerables.
Y que la existencia de mecanismos legales de acceso tampoco impide que puedan ser utilizados de manera indebida.
VI. Lo que la hipótesis aún no tiene
Aquí está la parte que debe quedar absolutamente clara.
No existe, hasta ahora, evidencia pública que demuestre que Los Mayos tengan acceso al software Orion.
Tampoco existe evidencia pública que demuestre que Inteliproof haya instalado una puerta trasera para una organización criminal.
No existe evidencia pública que permita afirmar que las cámaras municipales conectadas a infraestructura de vigilancia estatal hayan sido utilizadas clandestinamente por un cártel.
Y tampoco existe evidencia pública que pruebe que las cámaras clandestinas localizadas en Baja California estén conectadas al C5.
Esos son saltos que no deben hacerse.
Lo que sí existe son hechos documentados:
Una empresa relacionada con tecnología de seguridad fue sancionada por Estados Unidos.
Esa empresa, Inteliproof Efficient, fue proveedora de tecnología sensible de instituciones públicas de Baja California antes de ser sancionada por OFAC dentro de la acción contra Los Mayos.
Esa empresa tuvo contratos con instituciones públicas de Baja California.
Su propietario, Marco Antonio Moreno Gómez Santelices, había sido documentado por Los Angeles Press un año antes como una bisagra entre entornos relacionados con el Cártel de Sinaloa y la red empresarial de Fernando Salgado, vinculada con operadores asociados al CJNG.
Existen personas relacionadas con estructuras políticas y de seguridad del estado que fueron incluidas en sanciones estadounidenses.
Existen antecedentes documentados de penetración criminal en estructuras de seguridad.
Existen sistemas estatales capaces de concentrar información altamente sensible.
Y existen cámaras clandestinas que demuestran que las organizaciones criminales tienen interés en obtener inteligencia territorial.
La hipótesis surge de la combinación de esos elementos.
VII. La auditoría forense que se necesita
No se necesita una conferencia de prensa.
Se necesita una auditoría.
Una auditoría forense independiente tendría que responder, por lo menos, estas preguntas:
¿Existen cuentas de acceso remoto pertenecientes al proveedor?
¿Quién conserva credenciales de mantenimiento, actualización o soporte?
¿Existen conexiones remotas activas o históricas?
¿A qué direcciones externas se ha conectado el sistema?
¿Existen cuentas administrativas desconocidas?
¿Se han modificado componentes del software sin autorización?
¿Las actualizaciones fueron verificadas?
¿Existe revisión independiente del código o de los componentes utilizados?
¿Quién consultó los sistemas?
¿A qué personas o dispositivos se les dio seguimiento?
¿Existían órdenes judiciales cuando correspondía?
¿Dónde se almacenaron los datos obtenidos?
¿Quién tuvo acceso físico y lógico a ellos?
¿Existen copias?
¿Se puede reconstruir la cadena de custodia?
¿La infraestructura instalada para integrar cámaras y sistemas municipales dejó algún mecanismo de acceso remoto?
¿Existen otras empresas vinculadas con personas o estructuras sancionadas que hayan tenido acceso a la infraestructura?
Y una pregunta particularmente importante:
¿Qué dicen los registros históricos de acceso?
Porque una puerta trasera puede negarse políticamente.
Pero deja rastros técnicos.
VIII. Por qué importa
Si la auditoría determina que no existe acceso no autorizado, el Estado gana algo que hoy no tiene:
certeza demostrable.
Pero si encuentra accesos clandestinos, cuentas no autorizadas, conexiones externas, modificaciones de software o extracción de información, las consecuencias serían enormes.
Podrían quedar comprometidas investigaciones criminales.
Podrían quedar expuestas víctimas y testigos.
Familias de personas desaparecidas.
Fuentes periodísticas.
Operativos.
Investigaciones de inteligencia.
Incluso podría ser necesario revisar la confiabilidad de información obtenida mediante esos sistemas.
Por eso la pregunta no es menor.
No estamos hablando de una computadora cualquiera.
Estamos hablando de sistemas diseñados para observar a la sociedad.
IX. El patrón de operadores
En esta historia también aparecen nombres que merecen ser observados desde una perspectiva de inteligencia.
Netzahualcóyotl Jáuregui Santillán apareció mencionado en una narcomanta colocada en 2024 en instalaciones de la CESPM junto con otros funcionarios.
Una narcomanta no constituye prueba de una relación criminal.
Pero es un indicador que merece ser contextualizado cuando se analiza una red de poder y seguridad.
Jáuregui ha sido descrito públicamente como cercano a Julieta Ramírez Padilla.
Rafael Buenrostro Martín fue incluido por el Departamento del Tesoro de Estados Unidos en sus sanciones.
El Tesoro lo describió como conocido de Carlos Torres y cercano a un alto dirigente del cártel.
Su hermano, quien encabezó el CECyTE, también apareció relacionado públicamente con el entorno político.
Carlos Torres Torres y Luis Alfonso Torres Torres fueron sancionados por Estados Unidos.
Según el Tesoro, Carlos utilizó su influencia política para proteger intereses del cártel.
La gobernadora Marina del Pilar no fue sancionada. Julieta Ramírez tampoco.
La existencia de relaciones políticas o personales tampoco constituye por sí misma una prueba de participación criminal.
Pero cuando se realiza análisis de inteligencia, las relaciones, proximidades, posiciones, contratos y accesos forman parte del mapa.
En ese mapa debe incluirse también a Santelices, cuya relación empresarial con Fernando Salgado y cuya posición entre redes vinculadas al Cártel de Sinaloa y al CJNG había sido documentada previamente por Los Angeles Press.
No son la conclusión.
Son los nodos que deben investigarse.
X. La conclusión
Le dimos las llaves de la casa al ladrón y el código de la alarma.
El crimen organizado aparece vinculado, según las fuentes documentales citadas, con personas y empresas relacionadas con algunos de los niveles más delicados del poder en Baja California.
También existen contratos con una empresa hoy sancionada por Estados Unidos que estuvo relacionada con tecnología e infraestructura de seguridad.
Esa empresa es Inteliproof Efficient, proveedora de tecnología sensible de la Fiscalía de Baja California y posteriormente sancionada por OFAC dentro de la acción contra Los Mayos del Cártel de Sinaloa.
Su propietario, Marco Antonio Moreno Gómez Santelices, había sido expuesto un año antes por Los Angeles Press como una bisagra empresarial entre ese entorno y la red de Fernando Salgado vinculada con operadores asociados al CJNG.
Y aquí es donde aparece la pregunta que no podemos permitirnos pasar por alto.
Si una estructura criminal tiene capacidad para infiltrar estructuras de poder, colocar dinero e intereses en empresas, corromper funcionarios de seguridad y establecer alianzas con personas que han ocupado posiciones estratégicas dentro de las corporaciones, ¿por qué habría que asumir que un sistema tecnológico que concentra la vigilancia del Estado está fuera de su alcance?
No estoy afirmando que el C5 haya sido infiltrado.
Estoy preguntando por qué nadie ha demostrado forénsicamente que no lo fue.
Las cámaras clandestinas colocadas en las calles demuestran una capacidad de vigilancia territorial.
La red oficial del Estado concentra miles de cámaras y sistemas conectados.
Los contratos documentados muestran que empresas relacionadas con seguridad e infraestructura tecnológica tuvieron acceso a componentes de esa arquitectura.
Y en medio de todo esto aparecen personas que, de acuerdo con el Departamento del Tesoro de Estados Unidos, tenían vínculos con una estructura criminal capaz de penetrar instituciones de seguridad.
Aquí hay más de una persona inteligente en la mesa.
Sería un insulto a la inteligencia pasar por alto todo esto y no pensarlo.
Esto es contrainteligencia.
La pregunta no es solamente quién contrató el sistema.
La pregunta es quién tiene hoy las llaves del sistema que tiene las llaves de nuestra privacidad.
Y hasta no demostrarnos con una auditoría forense de ese programa que no existe un acceso no autorizado, la hipótesis está ahí.
La Fiscalía tiene abierto este espacio para responder.
La ciudadanía tiene derecho a saber si el sistema que la vigila está en manos de terceros.
---
Nota editorial del autor: Esta columna distingue entre hechos documentados, indicios e hipótesis. La posible existencia de una puerta trasera o acceso criminal al software de vigilancia no se presenta como un hecho probado, sino como una hipótesis que debe ser confirmada o descartada mediante una auditoría forense independiente.